Ссылка на доставку, скидку или голосование может привести на поддельный сайт.
Внешне он похож на знакомый сервис, но данные, которые вы там вводите, получают мошенники. Проверка адреса помогает заметить подмену до перехода — хотя ни один сервис не гарантирует, что ссылка безопасна. Расскажу, как снизить риск кражи денег и данных.
Зачем проверять ссылки перед переходом
Мошенники рассчитывают, что человек узнает логотип банка или магазина и в спешке не посмотрит на адрес. На поддельной странице его попросят войти в аккаунт, указать данные карты или подтвердить действие кодом из смс. Так работает фишинг.
Злоумышленники придумывают разные сценарии: угрожают удалить аккаунт, обещают скидки или просят помочь от имени знакомого. Если в сообщении вас торопят с оплатой или вводом данных, запугивают последствиями — это, скорее всего, мошенники.
Опасность зависит от того, куда ведет ссылка и что предлагают сделать:
- фишинговая страница имитирует вход в почту, банк или соцсеть, чтобы получить пароль и коды;
- поддельная страница оплаты выманивает реквизиты карты или деньги под видом покупки;
- сайт с вредоносным ПО предлагает скачать «документ», приложение или обновление, которое навредит устройству и данным.
Перенаправление на другой сайт само по себе не означает обман. Но проверять нужно и конечный адрес.
Как визуально распознать опасную ссылку
На компьютере наведите курсор на ссылку: браузер покажет адрес назначения, обычно слева внизу окна. Скопировать его можно через меню правой кнопки мыши.
Сравните имя сайта с правильным адресом — например, из сохраненной закладки или найдите официальный сайт в поисковике. Проверьте каждую букву: мошенники меняют символы на похожие, добавляют дефисы и слова вроде login или support.
Название компании может стоять в адресе, который ей не принадлежит. Например: bank.example.com/login. Здесь bank — поддомен сайта example.com, а не доказательство связи с банком. В адресе example.com/bank.ru название после косой черты относится к пути страницы, а не к домену.
Длина ссылки, дефисы и непривычные символы по отдельности не доказывают мошенничество. А HTTPS в начале означает лишь защищенное соединение, честность владельца это не гарантирует: шифрование бывает и у фишинговых сайтов.

Как проверить ссылку в онлайн-сервисе
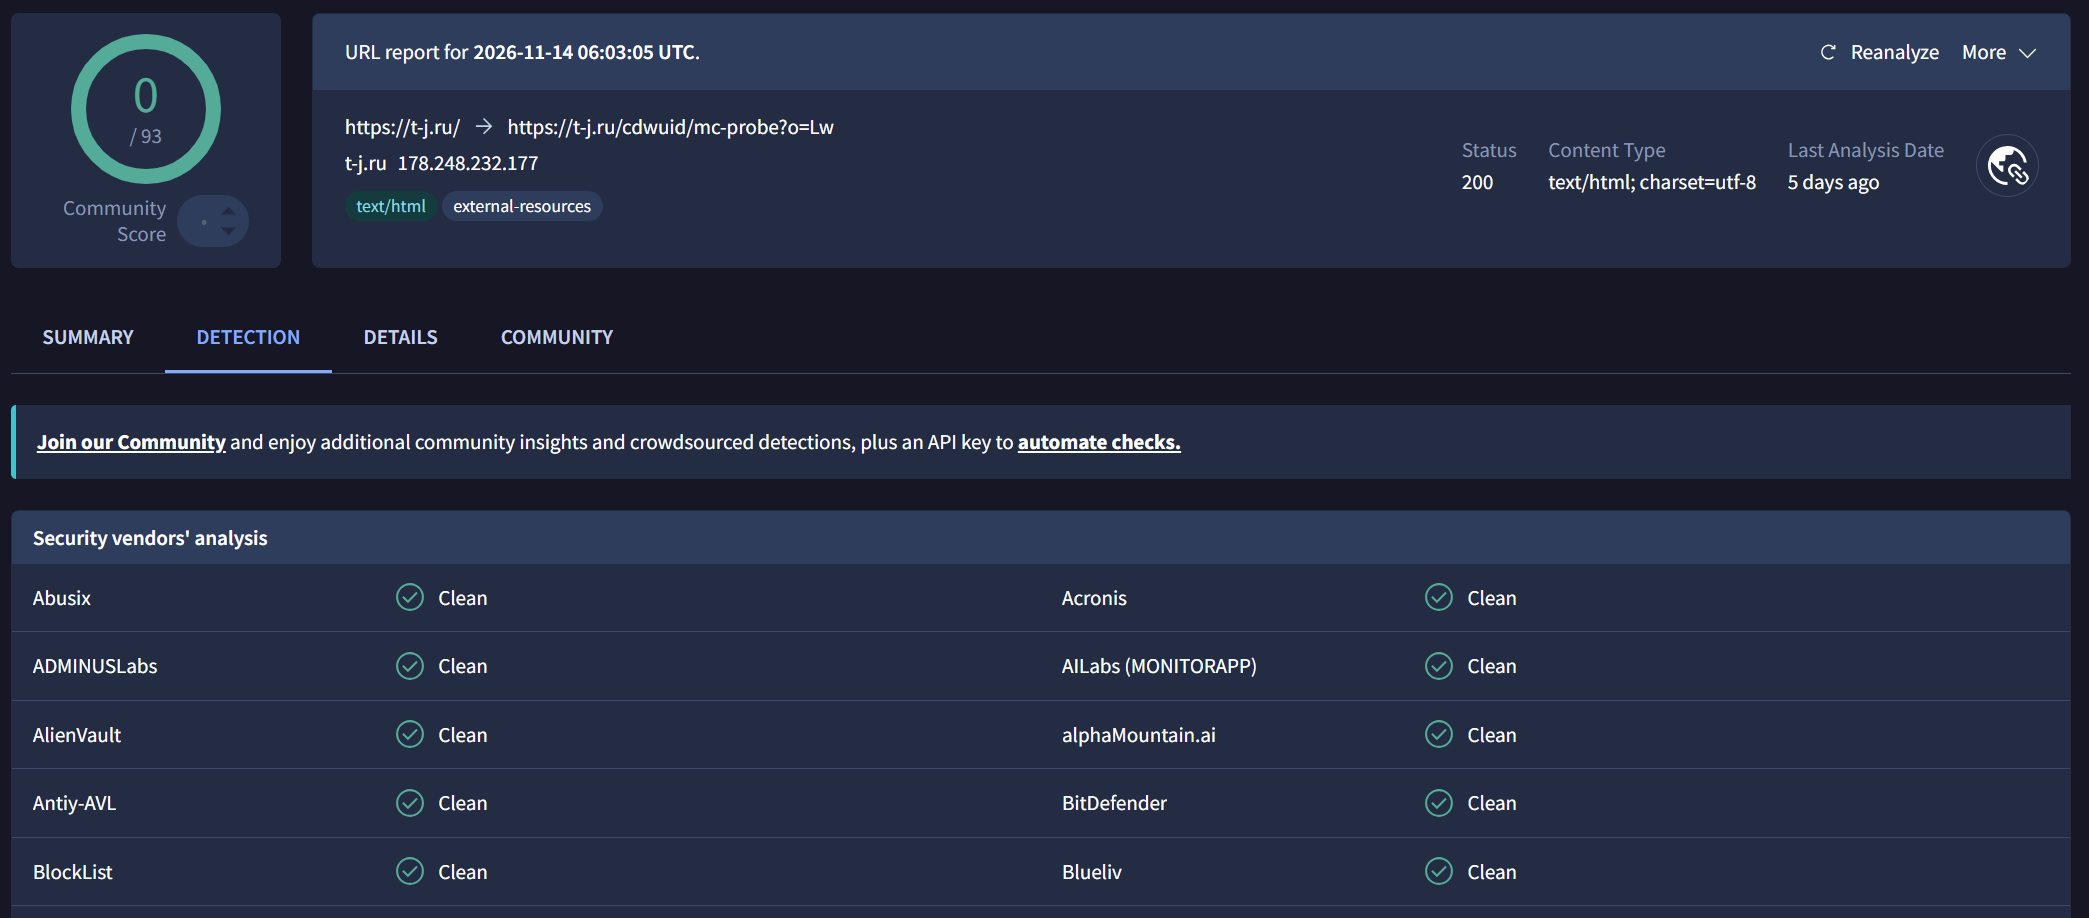
Сканер ссылок — это онлайн-сервис или инструмент для проверки URL-адресов на вредоносный код, фишинг и редиректы. Например, Virustotal, Urlscan, Dr.Web, Kaspersky. Выберите на сайте сервиса вкладку URL, вставьте скопированный подозрительный адрес и запустите анализ.
Не отправляйте в публичные сканеры ссылки для сброса пароля, входа без пароля, приглашения в закрытые документы и другие адреса с персональным доступом. Такие ссылки часто содержат в адресной строке уникальный токен — любой, у кого есть полный URL, получает права на выполнение действия без ввода логина. Для их проверки найдите в поисковике официальный сайт сервиса и свяжитесь с техподдержкой или зайдите в личный кабинет и проверьте уведомления.
Если сканер ссылок предупреждает о фишинге или вредоносном содержимом, не переходите по адресу. Однако новая угроза может еще не распознаваться, поэтому отсутствие срабатываний не гарантирует безопасность.
Как проверить скрытые ссылки
Бывает, адреса сайтов сокращают или прячут за QR-кодами. Вот что можно сделать, чтобы их проверить.
Короткий адрес скрывает сайт назначения. Само сокращение не означает мошенничество, но по нему труднее понять, куда вы попадете. Для ссылок вида bit.ly есть официальный Link Checker: вставьте короткую ссылку в форму, чтобы посмотреть адрес назначения. Затем проверьте этот адрес обычным способом. У других сокращателей порядок может быть другим. Если узнать адрес не удалось, попросите полную ссылку или найдите страницу через официальный сайт.
Чтобы проверить, куда ведет QR-код, используйте встроенную камеру смартфона или офлайн-сканер без автоматического перехода по ссылке, а затем проанализируйте полученный адрес. Сам по себе QR-код — это зашифрованная строка, поэтому сканирование безопасно, пока вы не нажали на всплывающую ссылку.

Что делать, если перешли по опасной ссылке
Если только открыли страницу. Закройте ее, ничего не вводите и не разрешайте скачивания или уведомления. Сам переход не доказывает взлом, но и отсутствие заметных последствий не гарантирует, что все в порядке. Проверьте, не появились ли неожиданные загрузки и не открывайте их.

Если ввели пароль или код входа. Через официальное приложение или сайт смените пароль. Далее завершите незнакомые сеансы и проверьте способы восстановления доступа.

Если указали данные карты или банковский код. Сразу свяжитесь с банком по номеру на карте или через официальное приложение.
Сотрудники банка помогут обновить данные для входа в личный кабинет и перевыпустить все карты. Это помешает злоумышленникам оформить на вас кредиты или досрочно закрыть вклады. После жалобы счета мошенников заблокируют, а их реквизиты попадут в специальную базу Банка России — на них больше не смогут перевести деньги.
Сразу после сообщения в банк обратитесь в полицию.
Если скачали и запустили файл или установили приложение. Как можно скорее переведите смартфон в авиарежим, чтобы он не отправил хакерам собранные данные.
Если заходили с зараженного устройства в онлайн-банк — обратитесь в поддержку банка и расскажите им о возможном риске кражи денег. Проверьте смс: если обнаружите новые коды подтверждений для входа в приложения, это были злоумышленники.
Поменяйте пароли во всех мессенджерах и соцсетях, которыми пользуетесь на смартфоне. Чтобы удалить подозрительные приложения, переключитесь в безопасный режим. Как это сделать, написали в статье «„Ты на фото?“: как устроена новая версия древнего развода».
Если сталкивались с мошенниками, поделитесь своей историей с другими читателями